




Според американските власти, хакери, действащи от името на севернокорейския режим, са откраднали над 400 милиона долара в криптовалута, като са използвали фалшиви видеоразговори за кражба на самоличност.
По данни на ФБР, през последните 18 месеца повече от 900 души са станали жертва на тази схема, която бюрото нарича "FaceStealer“, съобщават ВВС и Ройтерс.
"Севернокорейският режим разчита на приходи от мащабни кражби на криптовалута, за да финансира незаконната си програма за създаване на оръжия, като през последните години е откраднал милиарди долари“, заяви Брет Летърман, директор по кибервъпросите във ФБР.
Това разкритие идва седмица след като най-голямата борса за криптовалути в света Binance съобщи, че хакери са използвали фалшиви интервюта за работа, за да откраднат от компанията рекордната сума от 6,3 милиарда долара. Американските правоприлагащи органи свързват хакерската атака срещу Binance, смятана за най-голямата кражба на криптовалута до момента, със субекти, свързани със Северна Корея. Пхенян отхвърля тези твърдения.
Според властите, схемата FaceStealer“ е насочена конкретно към хора, работещи в секторите на криптовалутите и Web3, особено тези, които се занимават с разработка и поддръжка на софтуер с отворен код.
От ФБР и Министерството на правосъдието на САЩ посочват, че хакерите зад "FaceStealer“ използват фалшиви или компрометирани профили в социалните мрежи, за да канят потенциални жертви на видеоразговори чрез "фалшиви версии“ на платформи като Zoom, Microsoft Teams и Google Meet.
След това хакерите пускат предварително записани видеоклипове на предишни жертви, които са познати на набелязания човек, за да симулират истински разговор - с тази разлика, че звукът сякаш не работи правилно.
На екрана на жертвата се появява съобщение с предложение да "поправи“ звука, като кликне върху определен линк. Това "поправяне“ всъщност води до изтегляне на зловреден софтуер на устройството, което дава на хакерите достъп до списъците с контакти и приложенията, като по този начин разширява кръга от потенциални жертви.
Според американските власти хакерите тайно записват тези разговори и използват записите, за да мамят следващите си жертви.
ФБР определя FaceStealer като "изключително ефективна схема за социално инженерство, способна да подведе дори най-опитните потребители, които са добре запознати с технологиите и въпросите на сигурността“.
-

Binance възстановила 90% от криптоактивите на стойност 6,3 млрд. долара
31.10.2026 | 21:33 ч. -

Най-голямата криптокражба в историята: Binance загуби 6,3 млрд. долара
30.10.2026 | 12:41 ч. -

Binance замразява активи след пробив за 6,3 милиарда долара
30.10.2026 | 08:01 ч.
"Тя експлоатира доверието ни към широко използваните платформи за видеоконферентна връзка, както и ценните ни лични взаимоотношения. Ако не можете да си представите сценарий, в който самите вие бихте могли да станете жертва, значи не мислите достатъчно креативно“, заяви в четвъртък Патрик Гранди, помощник-директор, отговарящ за полевия офис на Бюрото в Лос Анджелис.
Това се случи Dnes, за важното през деня ни последвайте и в Google News Showcase.


 Германските законодатели одобриха по-големи заеми и разходи за 2027 г.
 Българите са по-скоро благосклонни към Русия и резервирани към ролята на САЩ в Европа
 Dow Jones се повишава с 200 пункта, акциите на Nvidia се стабилизират*
 Ferrari поема по различен път от широката автомобилна индустрия
 Инфлацията на едро в САЩ се ускорява до най-високото си равнище от 2022 г.
 Управляващите ще оттеглят предложените спорни промени в Закона за личната помощ
 Не само зодията е важна за хороскопа - асцендентът определя здравето и външния ни вид
 Централна прогноза
 Фатален ли е петък 13-и: Какво показват суеверията и вярванията у нас (ВИДЕО)
 Христо Мусков след рекорда на "Гинес": По-хубаво не можех да си го пожелая
 Средната работна заплата у нас достигна 1 438 евро
 Казусът "Кауфланд", цените на храните и проблемите в здравеопазването
 Заради Роналдо: Всички португалски национали излизат с №7
 Заряза САЩ: Почетино ревна и обясни защо клекна на Ман Юнайтед
 Министър Керязов ще представи проектобюджета за младежта и спорта за 2027 година
 Марк Кукурея изненадан от "Златната топка" за Хари Кейн: Бих я дал на Мбапе или Ямал
 Арсенал се включи в битката за талант на Милан, оценяван на 60 млн. евро
 Франческо Пио Еспозито след победата над Франция: Не можех да се крия вечно
 3 зодии привличат пари и успех в седмицата 16 – 22 ноември 2026
 Късно родителство и аборти сред тийнейджъри: Какво показват данните
 Ferragamo за есен/зима 2026-2027: Обемни палта и обувки с остър връх (+Снимки)
 Напрежението в „Под прикритие 6“ расте: Неочакван ход на Амигото променя всичко
 5 палта, които са демоде през есен-зима 26/27: С какво да ги замените
 Питка с кисело мляко: Пухкава и без много месене
 Международни и наши светила представиха новите препоръки за лечение на диабет у нас
 Ретинопатия на недоносеността: защо е важен прегледът на най-малките?
 Лаеща кашлица и затруднено дишане при детето може да са признаци на круп
 Моите здравни права: Какви профилактични прегледи и ваксини се полагат безплатно на възрастните?
 Фондация „Нашите недоносени деца“ организира благотворителни тренировки в подкрепа на недоносените бебета
 Мащерка – много видове, една билкова мощ
 Очакват се 30% повече самолетни места от Германия до българското Черноморие през 2027 г.
 Казусът „Кауфланд“, цените на храните и проблемите в здравеопазването
 Съветът по наркотичните вещества във Варна прие програмата си за превенция
 Иван Иванов се класира на 1/4-финал в Португалия след обрат
 Осъдиха двама във Варна за побой над техен познат
 Смърков: Подготовката за зимата не се изчерпва с осигуряването на техника, материали и ресурси
 продава, Къща, 110 m2 Велико Търново област, с.Водолей, 32300 EUR
 продава, Парцел, 6934 m2 Бургас област, с.Баня, 13999 EUR
 продава, Парцел, 3449 m2 Хасково област, с.Бодрово, 40000 EUR
 продава, Къща, 136 m2 Враца област, с.Згориград, 375000 EUR
 продава, Етаж от къща, 100 m2 Враца, Център, 245000 EUR
 продава, Тристаен апартамент, 115 m2 Враца, Център, 234000 EUR
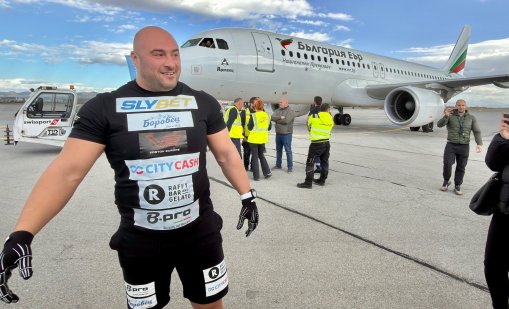
 Христо Мусков след рекорда на "Гинес": По-хубаво не можех да си го пожелая
 Емисиите от енергетиката на САЩ ще спаднат през 2026 г. заради по-малко въглища
 Audi обеща ексклузивни модели за своите VIP клиенти
 5 часа на операционната маса: Линдзи Вон с девета операция след падането на зимната Олимпиада
 Петък 13-и носи небивал късмет на 4 зодии