




Два дни след началото на пълномащабното руско нахлуване в Украйна през февруари 2022 г., хакери проникнаха в огромно хладилно съоръжение за съхранение на месо в Селятино - логистичен комплекс, разположен в далечната югозападна периферия на Москва. Като поеха дистанционен контрол над системите за регулиране на температурата, нападателите промениха настройките с повече от 50 градуса - от минус 24°C до плюс 30°C.
Ако екипът по сигурността не беше открил своевременно пробива в системите, около 40 000 тона говеждо, пилешко, свинско месо и риба - количество, достатъчно за изхранването на 13-те милиона жители на Москва за около 11 дни - щяха на практика да бъдат бавно сготвени в гигантски уред за готвене тип "су-вид" (sous-vide).
По онова време кибератаката не привлече особено внимание, дори в самата Русия
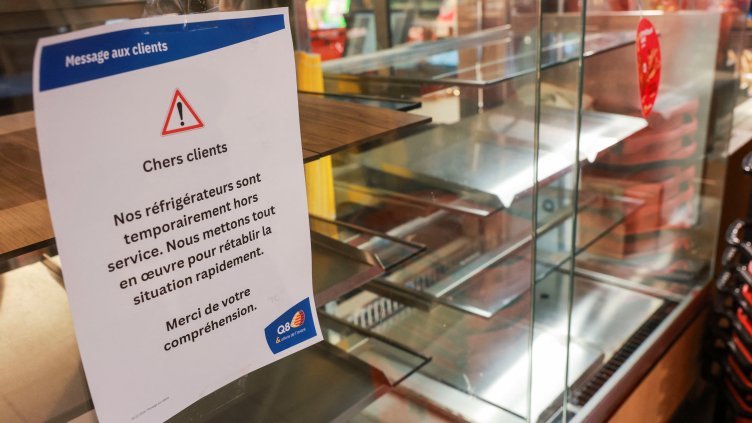
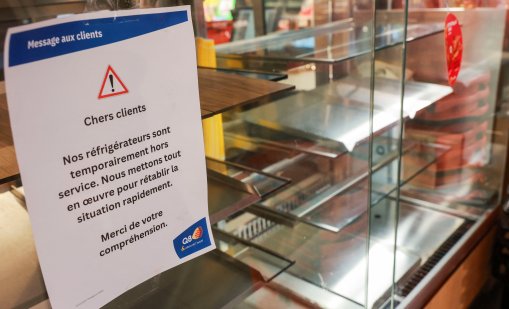
Днес обаче тя изглежда като прецедент за две вълни от хакерски атаки през последния месец, засегнали хладилници и фризери в поне 800 хранителни магазина и супермаркета в повече от дузина европейски държави, както и три кръвни центъра във Франция.
През същия период над 35 полета в Европа бяха нарушени заради фалшиви сигнали за бомби. Един от случаите включваше самолет на Austrian Airlines, пътуващ от Тел Авив за Виена, който трябваше да бъде ескортиран до българска територия от ескадрила бойни самолети.
Повече от 7000 училища на континента също получиха имейли със заплахи за взривяване. Съобщенията бяха подписани от името на странни, измислени персонажи - например "Червената сова", "служител в Министерството на образованието на Саудитска Арабия" или "Михаил Андропов, лидер на Вилает Мизогинистан".
Все още не е напълно ясно откъде произтичат всички тези злонамерени действия
"Има множество индикации, че голяма част от тях идват от Русия", заяви германски официален представител, цитиран от The Times. "Но в никакъв случай не идват единствено от Русия. Всъщност, предисторията на хакерските атаки срещу хладилни и фризерни системи разкрива една по-сложна и, в известен смисъл, по-тревожна картина, която се простира от Москва до Техеран."
Хакерските групи са открили елементарни уязвимости в редица индустриални системи за мониторинг и регулиране на температурата, използвани от множество супермаркети, по-малки хранителни магазини и дистрибутори на едро по целия свят.
Повечето от тези устройства са остарели - произведени от компанията Copeland (от Мисури) или от нейния датски конкурент Danfoss. Те продължават да се експлоатират дълго след като е трябвало да бъдат подменени, като за тях вече не се предлагат софтуерни актуализации.
Често до тези системи може да се осъществи достъп през публичното интернет пространство, а понякога те могат да бъдат компрометирани просто чрез отгатване на данните за вход: потребителско име "admin" и парола "password".
"В някои случаи е шокиращо лесно", коментира експерт по киберсигурност.
Това не е ново явление. Според документ, разпространен от Danfoss миналата година, първите известни жертви след атаката в Селятино са били 16 супермаркета в Русия и 40 хранителни магазина в Израел - всички те са станали обект на нападения през 2022 г.
От началото на 2026 г. насам Сай Молиге, анализатор на заплахи в компанията за киберсигурност Forescout Technologies, е установил над 20 случая, в които групи от типа "хактивисти" поемат отговорност за подобни атаки срещу хладилни системи. В повечето случаи става въпрос за две проруски мрежи - Z-Pentest и NoName057(16), за които редица западни служби за сигурност подозират, че са свързани с руското военно разузнаване (ГРУ).
В приложението за съобщения Telegram двете групи дори се похвалиха, че стоят зад най-скорошната вълна от смущения в работата на хладилни и фризерни системи в 12 европейски държави в началото на ноември, след което бързо изтриха публикациите си. Има немалко скептици, които подозират, че тези групи може просто да се отдават на безпочвено хвалене, за да издигнат репутацията си.
Макар че Z-Pentest са доказали, че могат да атакуват индустриални системи за управление, NoName057(16) са по-известни с грубия си подход при извършването на разпределени атаки за отказ от услуга (DDoS) - нещо като киберверсия на това да хвърляш мокра тоалетна хартия по стената и да гледаш какво ще залепне.
"През последните няколко години няколко руски хактивистки групи - или такива, свързани с ГРУ - са проучвали и тествали тази сфера", споделя анализатор от Германия. "Но не сме виждали никакви конкретни доказателства, че точно тези две групи са извършвали пробиви, засягащи хладилните вериги."
Преди седмица френското външно министерство и прокуратурата в Париж допълнително усложниха ситуацията, като приписаха най-мащабната вълна от атаки срещу хладилни системи - засегнала около 700 търговски обекта във Франция - на групата "Шахид Каве" (Shahid Kaveh). Това е нападателно киберподразделение под егидата на Корпуса на гвардейците на ислямската революция (КГИР) в Иран, който понякога се самонарича CyberAv3ngers.
Смята се също, че американските разследващи работят по хипотезата, според която една от хакерските групи на КГИР стои зад поредица от повреди в хладилните съоръжения в магазини (комисариати) на шест военни бази на САЩ през август.
Джонатан Хакет, анализатор по националната сигурност на САЩ и бивш разузнавач от Корпуса на морската пехота, заяви, че "Шахид Каве" обикновено наема малки групи студенти по компютърни науки от ирански университети. Те претърсват "тъмната мрежа" (dark web) за уязвимости и кибероръжия, открити от други хакери.
"Възможно е това да са просто между един и шестима души, седящи в стая в Техеран", каза той.
-

Севернокорейски хакери използват Zoom и Teams, за да крадат криптовалута
13.11.2026 | 18:43 ч. -

От ветерани от Пентагона до Волгин и ген. Шивиков - хакерска атака разкри пропагандната мрежа на Русия
12.11.2026 | 17:38 ч. -

След супермаркетите: Хакери атакуваха и кръвни банки във Франция
04.11.2026 | 15:05 ч. -

Първа хакерска атака срещу фризери в съседна Гърция
03.11.2026 | 16:23 ч.
Ако френската страна е права, това може да бележи промяна в операциите на КГИР в рамките на хибридната война на европейска територия
Досега тези действия обикновено бяха насочени срещу иранската диаспора и институции, свързани с Израел или местните еврейски общности.
Роджър Макмилан, експерт по контратероризъм, специализиран по въпросите на Иран и базиран в Лондон, отбеляза, че хакерските атаки срещу супермаркети, в съчетание с неотдавнашния неуспешен опит за нападение срещу авиобазата на Кралските военновъздушни сили (RAF) "Феърфорд" във Великобритания, подсказват, че Техеран вече по-активно се прицелва в европейските съюзници на САЩ.
"Правят го, защото е лесно", казва той. "Освен това, това може да е вдъхновило и други да ги имитират. В много отношения иранското ръководство е притиснато в ъгъла, затова трябва да намери начин да отвърне на удара, да демонстрира господството си. Ако не могат да го направят по военен път, ще го направят по начина, по който могат."
Хакет се съгласява с това.
"От тяхна гледна точка, една победа не е задължително да бъде зрелищна експлозия на бомбардировач B-1B Lancer на летище. Достатъчно е просто да са извършили някакво действие", казва той. В Техеран не става въпрос за рационални участници. Останали са хора на около тридесет години - подполковници или офицери с по-ниски звания, - които са се издигнали в хода на бойни действия, тъй като техните предшественици са загинали. Можете да си ги представите като по-млади кадри, които все още са част от организацията, но никой не им казва, че това няма да помогне – че целта не е Франция, а САЩ."
Тези събития принудиха европейските служители по сигурността трескаво да анализират форми на политическа война, които обхващат както най-високите етажи на руския режим, така и елементи, свързани с иранския режим, макар и с известна степен на автономност. Между тях действа цяла плеяда от престъпни предприемачи и наемници в дигиталното пространство, които непрекъснато обменят тактики и инструменти в най-тъмните кътчета на интернет.
Минна Аландер, експерт по хибридна война в Стокхолмския център за източноевропейски изследвания, отбелязва:
"Ясно се вижда как тези участници изпробват и взаимстват стратегиите си един от друг, когато те се окажат успешни. Русия е основният противник в Европа, но не и единственият."
Това е една от причините, поради които установяването на извършителя (атрибуцията) досега се оказва толкова сложен и проблематичен процес. Друга причина, според втори германски представител, е, че макар да има сериозни основания да се смята, че Москва стои зад голяма част от скорошната вълна от заплахи, директното ѝ посочване може да има обратен ефект.
Причината е, че това би могло да създаде у хората неоснователното усещане, че руските разузнавателни служби са едва ли не вездесъщи и всемогъщи.
"Не искаме да създаваме впечатлението, че "Иван" вече е на прага ни и че сме напълно безсилни пред това", споделя източникът.
Депутат в Берлин, който е работил тясно с разузнавателните служби, заяви, че в крайна сметка обществото ще трябва да се научи да живее с постоянното присъствие на атаки под прага на военен конфликт, извършвани от враждебни държави - просто защото е невъзможно всички те да бъдат предотвратени. Аландер заяви:
Това се случи Dnes, за важното през деня ни последвайте и в Google News Showcase."В известен смисъл тук сме изправени пред асиметричен неблагоприятен сценарий. Основният проблем е, че нашите демократични системи, основани на върховенството на закона, оставят известно пространство за подобен тип атаки. Никога не бихме могли да затворим всички вратички и пропуски, защото, ако го направим, самите ние ще започнем да приличаме повече на Русия. Разбира се, не е вярно, че сме обречени и не можем да направим нищо по въпроса. Има много неща, които можем да предприемем, за да възпрем тези атаки. Просто не е възможно да ги възпрем всичките."


 Задават се две нулеви години за европейските автомобилни производители
 SOFIX остана почти без промяна въпреки поскъпването на Доверие с близо 6%
 Изкуственият интелект се сбогува с големите обещания и влиза в ерата на отговорността
 Джеф Къри: Ормуз е „проливът на Шрьодингер“
 Близо 5 млн. битови сметки са платени през каналите на ОББ за първите девет месеца на 2026 г.
 ЕС постави в "черния списък" най-богатата рускиня, банки и двете водещи рафинерии в Русия
 5 зодии ще сбъднат желанията си на 17 ноември 2026
 Тръмп: Путин отстъпва във войната срещу Украйна, можеше да бъде по-твърд
 Цените растат, хората се задъхват: "Работя на две места и пак не стигат парите"
 Проверяват всички училища за отсъстващи ученици, МОН допуска сигнали до прокуратурата
 ЕС одобри рекордно плащане от близо €8 млрд. за Украйна, средствата са обвързани с реформи
 Централна прогноза
 Олимпийска шампионка с ансамбъла чака момиченце + СНИМКИ
 Кръвно свързаният с ЦСКА каза как "армейците" ще станат шампиони
 Стилиян Петров към националите след 0:5: Вземете нещата в свои ръце!
 Трансферна бомба: Холанд напуска Манчестър Сити за европейски колос!
 Левски се чуди как да го изгони, а той играе титуляр за Камерун
 Анчелоти не се трогна след загубата от Япония
 Любовен хороскоп за 16 – 22 ноември 2026
 Седмична нумерологична прогноза за 16 – 22 ноември 2026
 Пухкав кекс с орехи пекан и канела за Деня на християнското семейство
 Поверия за 21 ноември – Вълча Богородица
 Не дръжте яйцата на това място в хладилника – ето защо
 Зодия Стрелец обича различното – 10 красиви идеи за маникюр (+Снимки)
 Хората с аутизъм виждат филмите по различен начин
 Здравословно и вкусно за вечеря: Колко полезна може да е дроб сармата?
 Ролята на половите хормони в поддържане на сърдечно-съдово здраве
 Как музиката влияе на успокояването на бебето?
 Учредяват асоциация по андрология, която да въведе единни стандарти за спермограмата
 ЕМА разширява употребата на биологична терапия при лупус
 Пожелайте си нещо! Наблюдаваме максимума на метеорния поток Леониди
 Децата и наркотиците: Съдия и бивш зависим разговаряха с варненски ученици
 Какво време ни очаква във вторник?
 Спипаха трима с дрога във Варна и Девня
 28 пияни и дрогирани шофьори залови КАТ за ден
 С пълно единодушие: Членовете на финансовата комисия одобриха бюджета на Варна за 2026 г.
 продава, Къща, 450 m2 София, Банкя (гр.), 800000 EUR
 продава, Офис, 63 m2 Пловдив, Мараша, 149999 EUR
 продава, Парцел, 393 m2 Пловдив област, гр.Кричим, 100000 EUR
 продава, Парцел, 18000 m2 Пловдив област, гр.Кричим, 250000 EUR
 продава, Тристаен апартамент, 95 m2 Пловдив област, гр.Кричим, 114999 EUR
 продава, Офис, 76 m2 Пловдив, Въстанически, 99000 EUR
 Тръмп: Путин отстъпва във войната срещу Украйна, можеше да бъде по-твърд
 САЩ ограничават отдалечения достъп до AI чиповете на Nvidia
 Току-що закупен автомобил BYD изчезна от автосалон
 Деми Мур, Кейти Пери и Карди Би блестят на Baby2Baby Gala 2026 (СНИМКИ)
 Седмичен любовен хороскоп 16-22 ноември