




Фишинг атаките вече са сред най-разпространените методи за кражба на данни в киберпространството. Потребителите често не разпознават зловредните линкове в съобщенията, които получават, независимо дали става дума за имейл, съобщение от куриер или известие, което изглежда като изпратено от банка.
В подобни случаи съобщението изглежда напълно легитимно - с познато лого, делови тон и линк, който почти съвпада с оригиналния адрес. Разликата често е в един символ, заменена буква или добавено тире.
Ако попаднете в такава ситуация и последвате връзката, рискувате да дадете достъп до акаунта си или да споделите чувствителна информация. Именно затова фишингът остава един от най-ефективните начини за достъп до лични и корпоративни данни.
Сигналите съществуват. Въпросът е дали ги разпознаваме
Повечето фишинг съобщения споделят общи белези, стига да знаем къде да гледаме. Адрес на подателя, който се различава с минимален детайл. Създаване на усещане за спешност, което ни подтиква да действаме бързо. Искане за лични данни или плащане по нестандартен канал. Прикачен файл, който не сме очаквали.
Все по-често тези сигнали не са очевидни на пръв поглед. Киберпрестъпниците използват все по-усъвършенствани методи, включително изкуствен интелект, за да създават персонализирани и добре написани съобщения, които наподобяват реална комуникация.
Как изглежда капанът на практика
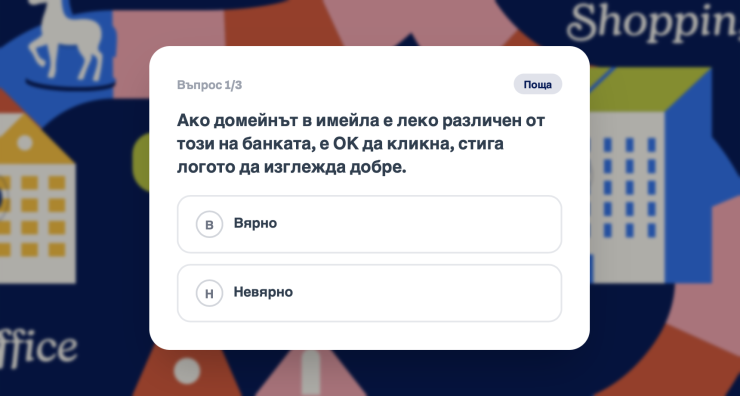
Да познаваме сигналите е едно, но да ги разпознаваме навреме е съвсем друго. Често срещан сценарий е имейл, който изглежда като изпратен от банка, с познато оформление и делови тон. Домейнът на подателя обаче се различава с един символ. Кликването върху линка може да доведе до страница, която копира оригиналния сайт и изисква въвеждане на данни.
В друг случай съобщението съдържа телефонен номер вместо линк. Изглежда по-сигурно, но при обаждане може да бъдем подтикнати да споделим чувствителна информация.
Подобни ситуации са част от сценариите в Cyber City на Пощенска банка - интерактивна платформа от кампанията „Финанси под CTRL“, в която потребителите преминават през реалистични казуси и тренират реакцията си.
Най-слабото звено често сме самите ние
Колкото повече системи за сигурност използваме, толкова повече разчитаме на тях. В същото време атаките все по-често разчитат на човешката реакция, а не на технически пробив.
По-уязвими често са хора с по-ниска дигитална грамотност, които по-трудно разпознават фалшиви домейни или имитации на официални сайтове. Но риск на практика съществува при всички профили - например потребители, които действат импулсивно онлайн, или служители в малки компании, при които едно фалшиво съобщение може да доведе до сериозни последствия.
Практиката, която изгражда устойчив рефлекс
Разпознаването на подобни заплахи не е вродено умение, а навик, който се изгражда с практика.
Ситуации, в които хората споделят реални примери, обсъждат съмнителни съобщения и реагират навреме, създават много по-висока устойчивост от тези, в които атаките се подценяват.
За по-възрастните членове на семейството често най-ефективната защита е разговорът за това как изглеждат подобни съобщения и на какво да обръщат внимание. За по-активните онлайн потребители най-важна остава паузата преди действие, дори когато офертата изглежда неустоима.
Бъдещето е в по-добрата подготовка
Заплахите ще продължат да се променят. Но същото важи и за хората, които се научават да ги разпознават.
Предпазливостта и устойчивостта се изграждат с практика, повторение и информираност. Именно затова кампании като тази на Пощенска банка - „Финанси под CTRL“ - дават възможност на потребителите да преминат през симулирани ситуации и да изградят реакция, преди да се окажат в реален сценарий.
Това се случи Dnes, за важното през деня ни последвайте и в Google News Showcase.
 БНБ: Икономиката ни се забавя тази и следващата година, но расте през 2028 г.
 Европейските индекси приключиха последната сесия за седмицата с ръстове
 Китай към ЕС: Не подценявайте решимостта ни за ответни търговски мерки
 SOFIX продължава да се възстановява от срива в началото на седмицата
 Ген. Гринкевич, НАТО: САЩ не напускат Еврова
 Русия взе под свой контрол още пет компании от враждебни държави
 Правосъдното министерство предлага ключови промени в Закона за съдебната власт
 Изплуват смущаващи разкрития след смъртта на мъжа, убит от тигър в зоопарка в Англия
 Централна емисия
 Армия от 800 патици патрулира из лозята в ЮАР (ВИДЕО)
 Над 650 000 евро обезщетение: Служители на BMW се надпреварват да напуснат
 Истанбул се подготвя за нова вълна от опасни порои и наводнения
 Спряган за ЦСКА проговори за новия си клуб
 Високо напрежение! Реал Мадрид поиска оставката на шефа на Ла Лига
 Испания обжалва наказание от ФИФА пред КАС, любопитно участие има Кабаков
 Тежък удар за Интер
 MrBit дерби за Купата на България: Вихрен срещу Локомотив (София)
 Отрязаха Реал Мадрид! Тежък удар по „кралете“ за Ел Класико с Барса
 Италианска торта Bertolina с грозде – перфектна за капучино
 Поверия за 19 октомври – денят на свети Йоан Рилски
 Хората, родени на тези дати, намират сродната си душа по-късно в живота
 Slash ft. Myles Kennedy and The Conspirators с нов албум през февруари 2027 г., а през лятото – на Hills Of Rock в Пловдив
 Тежките времена за 3 зодии приключват след 17 октомври
 7 любопитни неща, които не знаете за октомври и за родените през този месец
 Какви са новите препоръки за овладяване на симптомите при менопауза накратко
 10 любопитни синдрома: №2 Синдром на Отело или на налудната ревност
 Моите здравни права: Кой плаща здравните ни осигуровки и кога трябва да ги внасяме сами?
 Каква е разликата между мек шанкър и сифилис?
 Бъдещето на белодробните трансплантации в България е водеща тема на XI конференция за белодробна хипертония
 Здравната комисия прие на първо четене по-строги мерки срещу недостига на лекарства
 “Комодор” гостува на “Нептун” на старта на шампионата във ватерполния елит
 От 100 до 200 евро на човек струва куверта за новогодишната нощ във Варна
 Олимпик (Варна) гостува на Светкавица 2014 (Търговище)
 Осъдиха сериен крадец на шоколад от магазини във Варна
 Какво време ни очаква в събота?
 20 пияни и дрогирани водачи спипа КАТ за ден
 продава, Двустаен апартамент, 65 m2 София, Люлин 6, 144000 EUR
 продава, Двустаен апартамент, 68 m2 София, Люлин 1, 149000 EUR
 продава, Многостаен апартамент, 166 m2 Бургас област, к.к.Слънчев Бряг, 190000 EUR
 продава, Тристаен апартамент, 108 m2 Пловдив, Въстанически, 162600 EUR
 продава, Тристаен апартамент, 176 m2 Пловдив, Въстанически, 128000 EUR
 продава, Тристаен апартамент, 124 m2 Пловдив, Христо Смирненски, 159000 EUR
 Над 650 000 евро обезщетение: Служители на BMW се надпреварват да напуснат
 НАТО има план как да спре Русия. Сега е нужна политическа воля
 Alfa Romeo обяви война на скучните интериори
 Звезден блясък в Лондон: Флорънс Пю, Джена Ортега и един специален гост на червения килим
 Животът на 3 зодии ще се промени напълно до края на октомври